Cinque modi di entrare
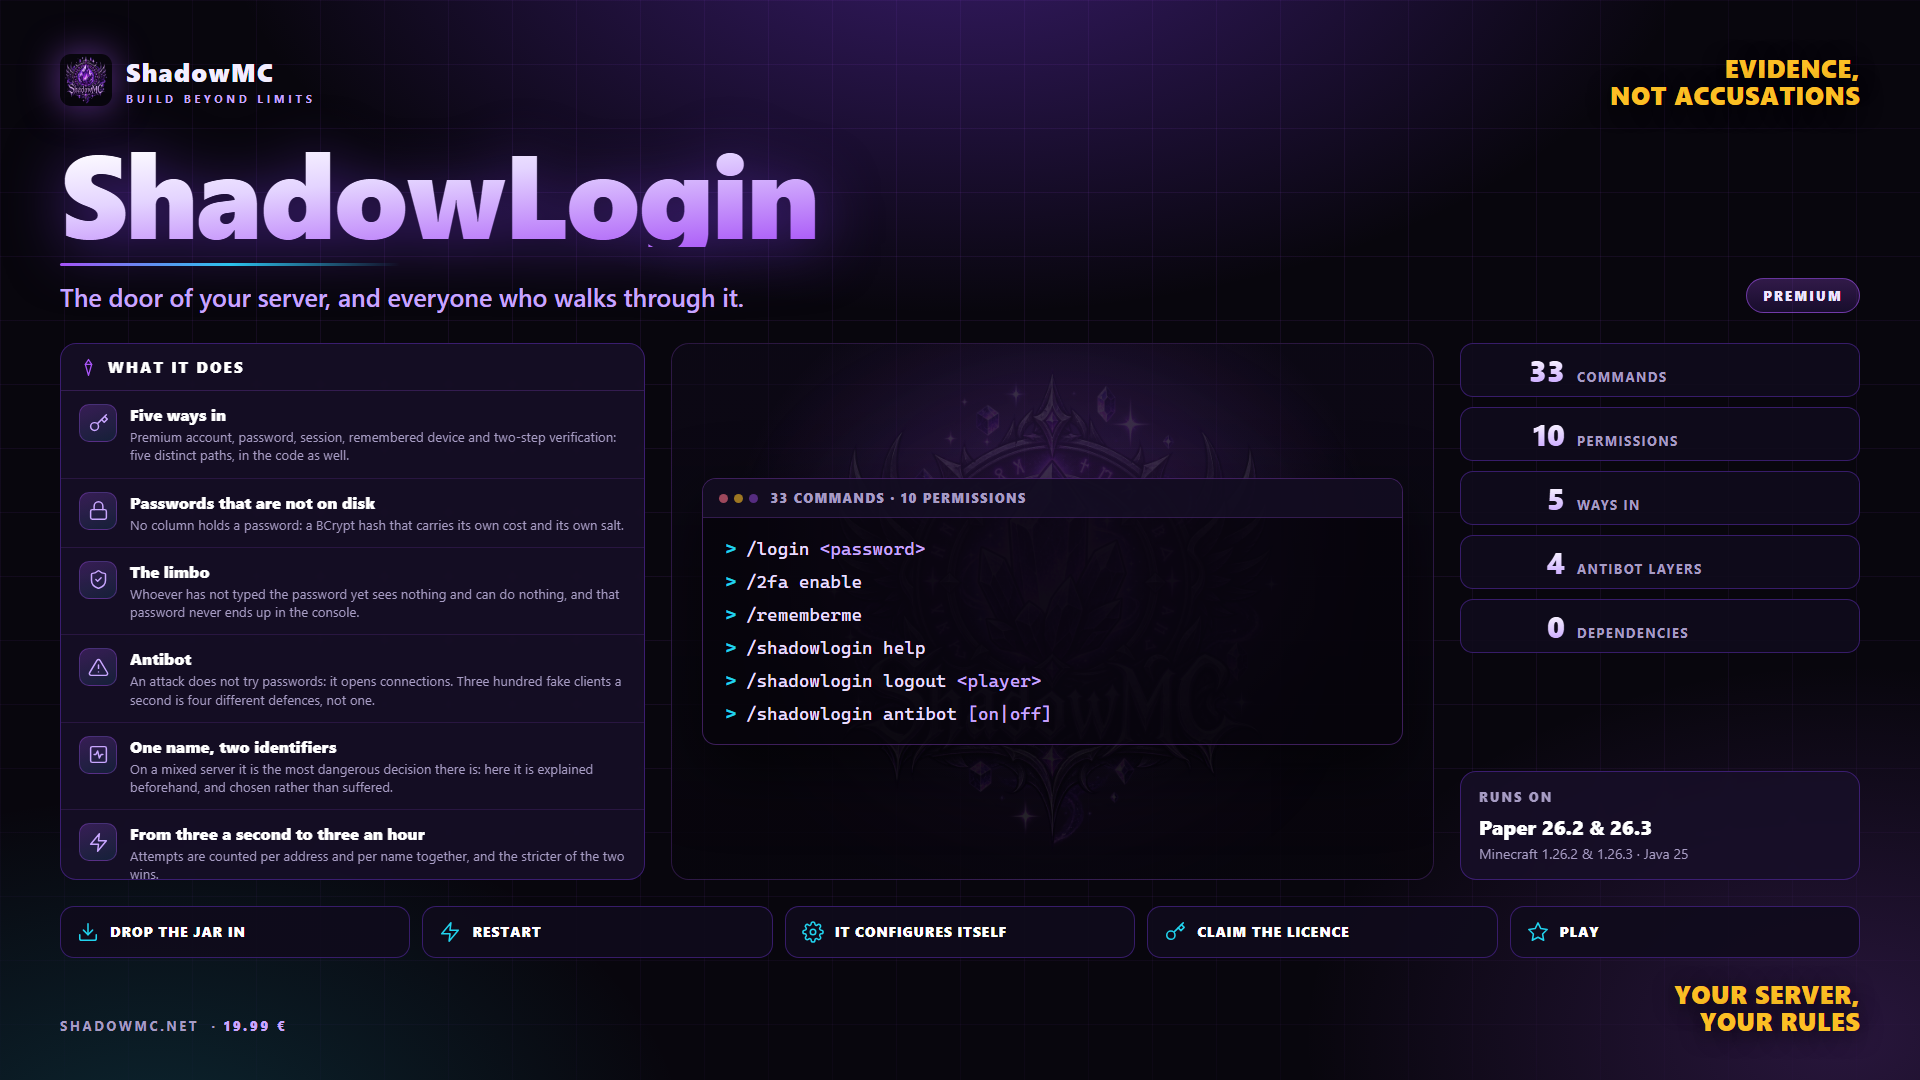
Account ufficiale, password, sessione, dispositivo ricordato e verifica in due passaggi: cinque strade distinte anche nel codice.
Premium
Registrazione, password, sessioni, dispositivo fidato, verifica in due passaggi, antibot.
Compreso in Shadow Server - BASIC e in tutti i livelli sopra: con l’abbonamento resta attivo e aggiornato finché lo è, su un server. Guarda i livelli.
19,99 € Stabile Protezione e sicurezza
Account ufficiale, password, sessione, dispositivo ricordato e verifica in due passaggi: cinque strade distinte anche nel codice.
Nessuna colonna con la password: un hash BCrypt che si porta dentro il proprio costo e il proprio sale.
Chi non ha ancora scritto la password non vede niente e non può fare niente, e quella password non finisce mai in console.
Un attacco da bot non prova password: apre connessioni. Trecento client falsi al secondo sono quattro difese diverse, non una.
Su un server misto è la decisione più pericolosa che si prenda: qui è spiegata prima, e si sceglie invece di subirla.
I tentativi si contano per indirizzo e per nome insieme, e vince il più severo dei due.
| Comando | Descrizione | Alias | Permesso |
|---|---|---|---|
| /shadowlogin | Amministrazione di ShadowLogin | /slogin /shadowauth /slg | shadowlogin.admin |
| Comando | Cosa fa | Permesso |
|---|---|---|
| /login <password> | Entra. Senza argomenti ripete la richiesta. Alias /l , /signin . | — |
| /register <password> <conferma> | Crea il proprio account. La conferma serve contro gli errori di battitura, non contro gli attacchi: con un argomento solo si accetta lo stesso. Alias /reg , /signup . | — |
| /changepassword <vecchia> <nuova> | Cambia la password, e con essa fa cadere la fiducia di tutti i dispositivi ricordati. Alias /changepass , /passwd . | — |
| /logout | Chiude la sessione e torna in attesa. Alias /signout . | — |
| /2fa <codice> | Risponde alla richiesta di verifica durante l'accesso. Le altre forme sono qui sotto. Alias /totp , /twofactor . | shadowlogin.twofactor |
| /recover <codice-o-risposta> <nuova> | Recupera l'accesso, col codice dello staff oppure con la risposta alla domanda: una forma sola per tutti e due i casi. Alias /recovery . | — |
| /loginmenu | Apre la schermata a clic. Alias /logingui . | — |
| /rememberme [status|forget] | Ricorda questo computer. Alias /trustdevice . | shadowlogin.trusteddevice |
| Comando | Cosa fa | Permesso |
|---|---|---|
| /2fa enable | Prepara un segreto nuovo e lo mostra una volta sola, con i codici di riserva | — |
| /2fa confirm <codice> | Accende la verifica, dopo aver provato che il codice funziona davvero | — |
| /2fa disable <codice> | La spegne. Serve un codice valido | — |
| Comando | Cosa fa | Permesso |
|---|---|---|
| /rememberme | Ricorda questo computer: la prossima volta niente password | — |
| /rememberme status | Quanti dispositivi risultano, e se questo e' uno di loro | — |
| /rememberme forget | Toglie la fiducia a tutti, subito | — |
| Comando | Cosa fa | Permesso |
|---|---|---|
| /shadowlogin help | L'elenco dei comandi, in gioco. Risponde anche a ? . | shadowlogin.admin |
| /shadowlogin status | Come sta il plugin adesso: account totali, chi e' online, chi sta aspettando, accessi e registrazioni riusciti e falliti, antibot, account ufficiali, licenza, archivio. | shadowlogin.admin |
| /shadowlogin info <giocatore> | Tutto quello che si sa di un account: chiave, identificativo, quando e da dove si e' registrato, ultimo accesso, se e' ufficiale, se ha i due passaggi, se ha una domanda di recupero, con che costo e' cifrata la password. | shadowlogin.admin |
| /shadowlogin accounts [pagina] | L'elenco degli account, dieci per pagina. | shadowlogin.admin.accounts |
| /shadowlogin history [giocatore] | Il registro degli accessi, gli ultimi venti. Senza licenza restano quelli tenuti in memoria, e il comando lo dice. | shadowlogin.admin |
| /shadowlogin premium [refresh] <nome> | Chiede a Mojang di quel nome e mostra tutti e due gli identificativi, quello vero e quello calcolato dal nome, dicendo se la risposta veniva dalla cache. refresh dimentica la risposta e la richiede. | shadowlogin.admin |
| Comando | Cosa fa | Permesso |
|---|---|---|
| /shadowlogin forcelogin <giocatore> | Fa entrare qualcuno a mano. Non emette nessun dispositivo ricordato. | shadowlogin.admin |
| /shadowlogin logout <giocatore> | Lo rimette in attesa, subito. | shadowlogin.admin |
| /shadowlogin session clear <giocatore> | Annulla la sua sessione: al prossimo collegamento riscrive la password. | shadowlogin.admin |
| /shadowlogin resetpassword <giocatore> | Genera un codice di recupero da consegnare a voce, valido quindici minuti e una volta sola. Revoca subito i dispositivi ricordati. | shadowlogin.admin.password |
| /shadowlogin setpassword <giocatore> <password> | Cambia una password. Azzera la sessione, revoca i dispositivi ricordati e lascia una riga nel registro con il nome di chi l'ha fatto. | shadowlogin.admin.password |
| /shadowlogin 2fa disable <giocatore> | Spegne la sua verifica in due passaggi. Chiede conferma con i due pulsanti. | shadowlogin.admin.password |
| /shadowlogin trust <giocatore> [revoke] | I suoi dispositivi ricordati: quanti sono, da quando e da quale indirizzo si sono visti l'ultima volta, piu' un pulsante per toglierli tutti. Con revoke chiede conferma e li toglie. | shadowlogin.admin.trust |
| /shadowlogin unregister <giocatore> | Cancella un account. Chiede conferma con i due pulsanti, ed espelle chi era collegato. | shadowlogin.admin.password |
| Comando | Cosa fa | Permesso |
|---|---|---|
| /shadowlogin antibot [on|off] | Lo stato dell'antibot, e la modalita' stretta accesa o spenta a mano. | shadowlogin.admin |
| /shadowlogin export [file] | Esporta tutti gli account in CSV, nella cartella export . | shadowlogin.admin.export |
| /shadowlogin import <file> | Importa da un CSV. Non sovrascrive mai un account che esiste gia'. Chiede conferma. | shadowlogin.admin.export |
| /shadowlogin reload | Rilegge configurazione e lingue senza riavviare, e stampa l'elenco dei problemi trovati. | shadowlogin.reload |
| /shadowlogin license | Versione, limiti, licenza e impronta del server. La chiave e' sempre mascherata. Accetta claim , activate e refresh . | shadowlogin.admin.license |
| Nodo | Cosa concede | Di partenza |
|---|---|---|
| shadowlogin.admin | Comandi di amministrazione di ShadowLogin | Operatori |
| shadowlogin.reload | Ricaricare configurazione e lingue | Operatori |
| shadowlogin.admin.license | Vedere e attivare la licenza | Operatori |
| shadowlogin.admin.accounts | Vedere l'elenco degli account | Operatori |
| shadowlogin.admin.password | Cambiare la password di un altro giocatore | Operatori |
| shadowlogin.admin.export | Esportare e importare gli account | Operatori |
| shadowlogin.admin.trust | Vedere e revocare i dispositivi ricordati di un giocatore | Operatori |
| shadowlogin.twofactor | Puo' accendere la verifica in due passi sul proprio account | Tutti |
| shadowlogin.trusteddevice | Puo' farsi ricordare il proprio dispositivo | Tutti |
| shadowlogin.* · 8 figli | Ogni permesso di amministrazione | Operatori |
Non ci sono ancora screenshot. Quando ci saranno compaiono qui, e nel frattempo è meglio dirlo che riempire lo spazio.
Il plugin di accesso della suite, con il riconoscimento degli account ufficiali fatto senza indovinare.
Un server che accetta anche account non ufficiali ha un buco grande come una porta: il nome non prova niente.
ShadowLogin copre quello che oggi fai con AuthMe — in un solo jar, senza dipendenze da installare.
plugins del tuo server Paper.license claim SG-XXXX-XXXX.Nessuno di questi va installato per forza, salvo quelli segnati come obbligatori: quando c’è, ShadowLogin lo usa; quando manca, funziona lo stesso.